
課程暨活動資訊
116年【資安學院】5/6-迎戰歐盟 CRA!SBOM 與漏洞管理實戰
發佈日期 發佈日期 : : 2026-11-05 | 點閱率 點閱數:19 | 資料更新 資料更新:2026-11-09 05:14
- 活動日期: 2027-05-06 09:00 ~ 2027-05-06 16:00
- 活動地點: 中華軟體公會──大同辦公室D01會議室( 臺北市中山北路三段22-1號新設工大樓5樓C區 )
- 主辦單位: 中華民國資訊軟體服務商業同業公會
- 聯絡窗口: 02-2553-3988 分機 816 林專員 security@tissa.org.tw
- 報名截止: 2027-05-04
※凡報名課程者,會立即於電子信箱收到報名確認信,並不代表開課或名額確認。
軟體公會將於確認開課及確認名額後,寄發【報名成功暨繳費通知】,請以此信為準,屆時再繳納課程費用,謝謝。
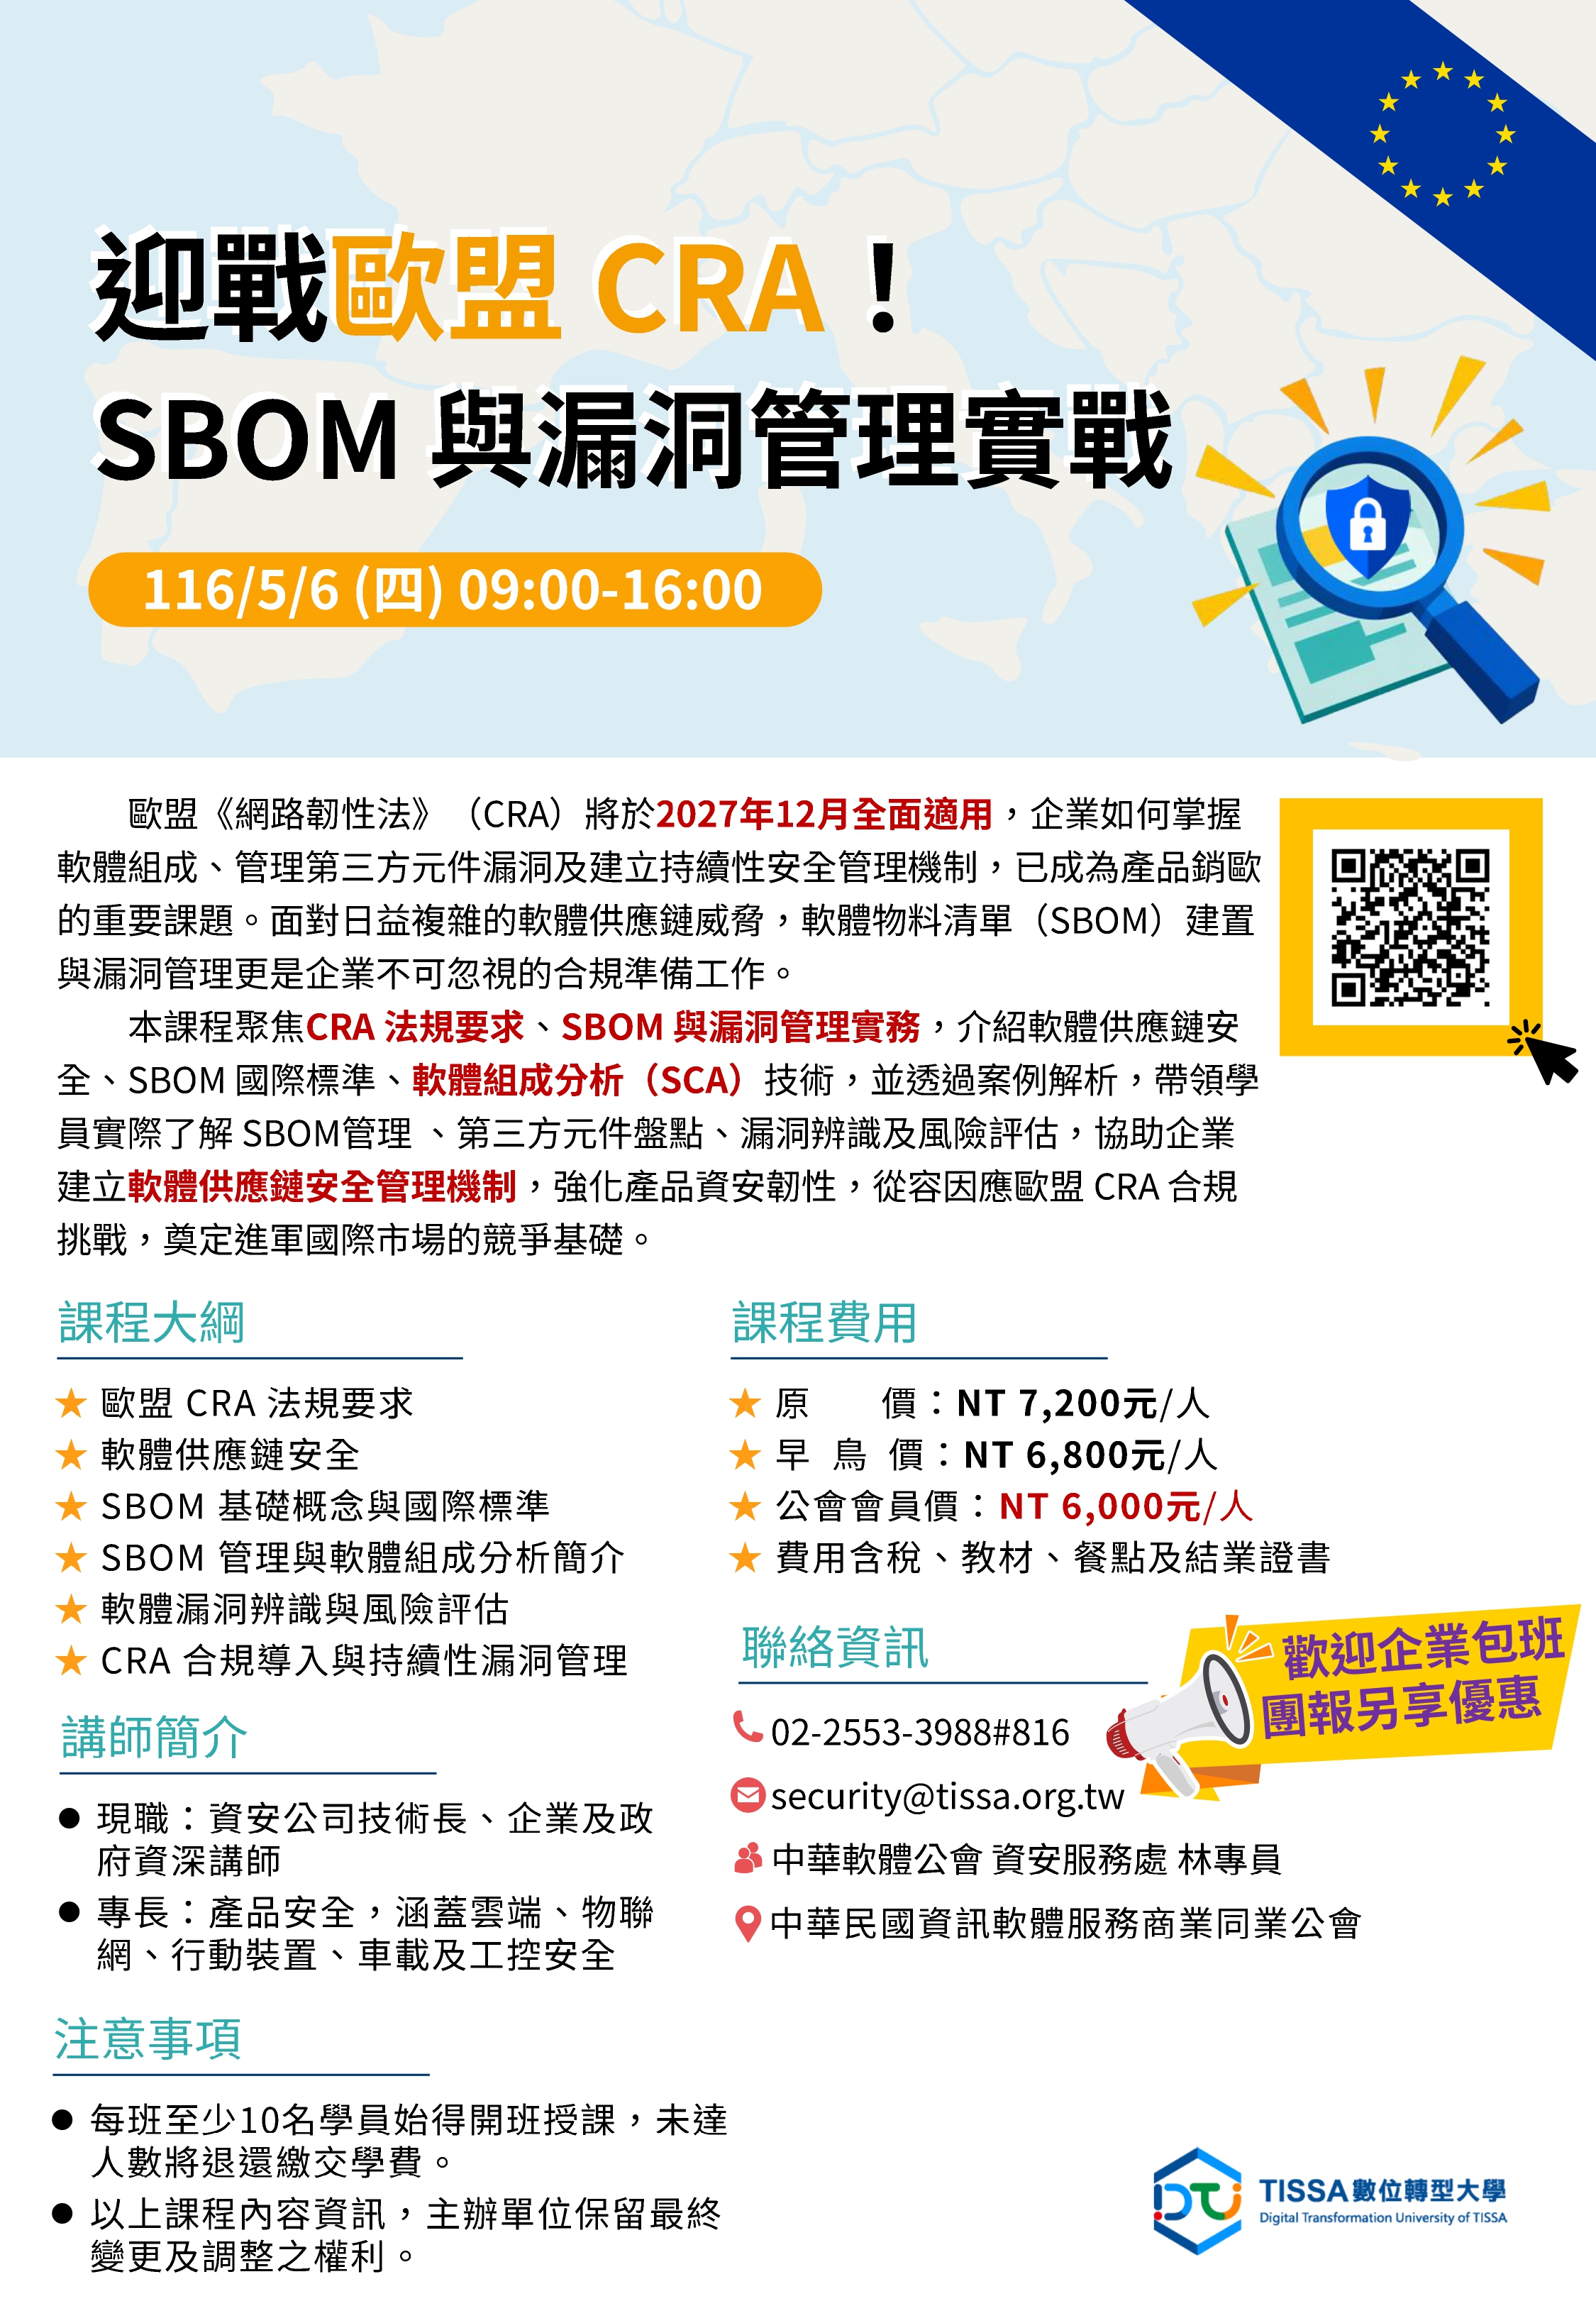
歐盟《網路韌性法》(CRA)將於2027年12月全面適用,企業如何掌握軟體組成、管理第三方元件漏洞及建立持續性安全管理機制,已成為產品銷歐的重要課題。面對日益複雜的軟體供應鏈威脅,軟體物料清單(SBOM)建置與漏洞管理更是企業不可忽視的合規準備工作。
本課程聚焦CRA 法規要求、SBOM 與漏洞管理實務,介紹軟體供應鏈安全、SBOM 國際標準、軟體組成分析(SCA)技術,並透過案例解析,帶領學員實際了解 SBOM管理 、第三方元件盤點、漏洞辨識及風險評估,協助企業建立軟體供應鏈安全管理機制,強化產品資安韌性,從容因應歐盟 CRA 合規挑戰,奠定進軍國際市場的競爭基礎。
▍注意事項:
1. 繳費方式僅接受匯款或網銀轉帳,匯費需自行負擔,匯款專戶請見【報名成功暨繳費通知】信件。
1. 繳費方式僅接受匯款或網銀轉帳,匯費需自行負擔,匯款專戶請見【報名成功暨繳費通知】信件。
2.中華民國資訊軟體服務商業同業公會依照勞動部「職業訓練機構設立及管理辦法(95/11/13)」第十六條:『職業訓練機構辦理訓練,除法令另有規定外,得向學員收取必要費用,並應掣給正式收據。繳納訓練費用之學員於開訓前退訓者,職業訓練機構應依其申請退還所繳訓練費用之七成;受訓未逾全期三分之一而退訓者,退還所繳訓練費用之半數;受訓逾全期三分之一而退訓者,不退費。』規定退費標準辦理。
3. 每班至少10名學員始得開班授課,未達開課人數將退還學費。
4. 全程參與課程之學員,本會將核發結業證書乙只,倘出席率未達80%者,無法取得結業證書。
5. 本會保留修訂課程日期、調整議程及取消課程之權利。
關鍵字